JAKARTA, KOMPAS — Sedikitnya 657.000 serangan siber menghantam Indonesia dalam kurun waktu 24 jam. Tidak hanya mengincar sektor keuangan, instansi pemerintahan dan infrastruktur vital juga menjadi target. Pemerintah dituntut untuk memperketat standar pengamanan, memperbarui patch, serta pemantauan infrastruktur digital secara terintegrasi.
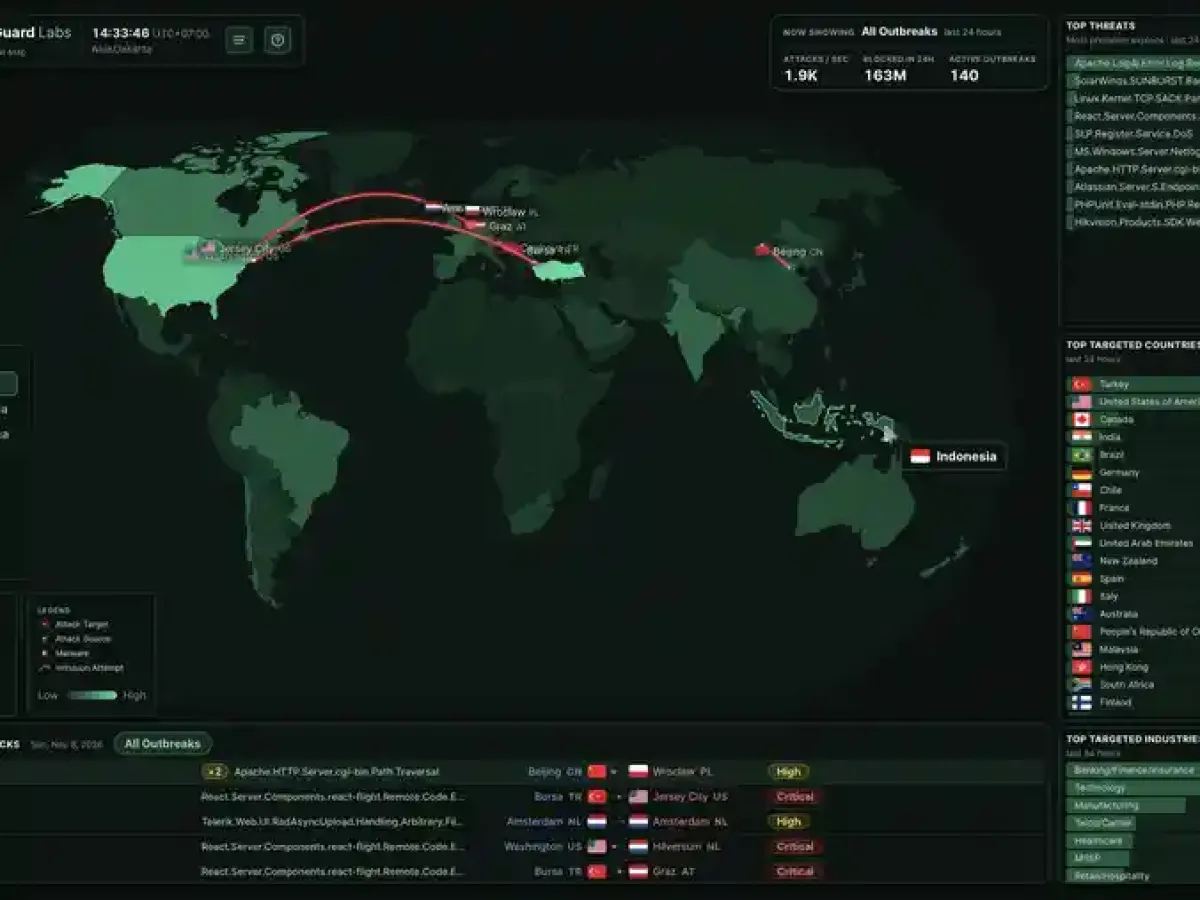
Dashboard live threat map FortiGuard Labs mencatat, sebanyak 657.000 serangan siber berhasil diblokir dalam kurun waktu 24 jam. Intensitas serangan mencapai 8 serangan per detik.
Berdasarkan pemantauan pada pukul 13.37 WIB, gelombang ancaman ini menyasar berbagai sektor. Sektor perbankan, keuangan, dan asuransi menjadi sasaran utama dengan 262.000 aktivitas serangan. Disusul oleh sektor pemerintahan sebanyak 102.000 aktivitas, serta sektor manufaktur yang mencapai 81.000 aktivitas. Selain itu, serangan juga menyasar sektor teknologi (47.000), pendidikan (23.000), konstruksi (12.000), transportasi dan logistik (12.000), pertanian (10.000), hingga sektor kesehatan (8.500).
Dari sisi jenis kerentanan atau top threats, upaya eksploitasi paling dominan yang tercatat meliputi Apache Log4j Error Log Remote Code Execution sebanyak 379.000 kasus dan React Server Components (110.000 kasus). Kemudian GeoServer OGC sebanyak 26.000 kasus dan SolarWinds SUNBURST Backdoor (25.000 kasus). Selain itu, terdapat pula kerentanan lainnya seperti SLP Register Service, produk Hikvision, Apache HTTP Server, dan Atlassian Server.
Tren tingginya tekanan terhadap ruang siber nasional ini turut dikonfirmasi oleh platform pemantauan global lainnya. Berdasarkan live threat map Kaspersky, Indonesia saat ini tercatat berada di peringkat ke-21 negara yang paling banyak diserang dengan berbagai kategori deteksi ancaman, mulai dari pemindaian kerentanan hingga pemblokiran aktivitas berbahaya secara real-time.
Wakil Menteri Komunikasi dan Digital, Nezar Patria, saat dikonfirmasi menyatakan, masih akan melakukan pengecekan lebih lanjut terkait situasi terkini. Penanganan teknis operasional dalam menanggulangi serangan siber merupakan ranah kewenangan dari Badan Siber dan Sandi Negara (BSSN).
"Saya cek dulu. Secara tanggung jawab dan fungsi kelembagaan, penanganan teknis operasional menanggulangi serangan siber adalah domain BSSN," ujar Nezar saat dihubungi, Minggu.
Sementara itu, Kompas telah berupaya meminta konfirmasi kepada Ketua Tim Strategi Komunikasi dan Hubungan Media BSSN, Abdul Ghofur, terkait peningkatan ancaman tersebut. Namun, hingga berita ini diturunkan, Abdul Ghofur belum memberikan jawaban tertulis yang dijanjikan.
Secara terpisah, Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC), Pratama Persadha, menilai angka-angka yang terpampang pada dashboard pemantauan tersebut harus disikapi secara proporsional oleh semua pihak. Menurutnya, data dari live threat map merupakan indikator intensitas ancaman siber secara global yang melintas, dan bukan ukuran mutlak langsung keberhasilan sebuah peretasan.
"Aktivitas yang terdeteksi umumnya mencakup pemindaian kerentanan, percobaan eksploitasi, brute force, aktivitas botnet, hingga komunikasi dengan infrastruktur berbahaya," ujar Pratama.
Ia menambahkan bahwa dirinya tidak memiliki akses langsung terhadap telemetri internal FortiGuard maupun seluruh sensor nasional untuk mengonfirmasi angka tersebut secara independen. Sebagai pembanding, Badan Siber dan Sandi Negara (BSSN) pernah mencatat sekitar 5,5 miliar anomali trafik internet sepanjang 2025.
"Hal terpenting bukan hanya jumlah serangan, tetapi berapa banyak yang berhasil menembus pertahanan dan menimbulkan dampak," tutur Pratama.
Menurut Pratama, tingginya serangan terhadap sektor perbankan wajar terjadi karena sektor tersebut mengelola dana, identitas, serta aset keuangan yang memiliki nilai ekonomi tinggi. Sementara itu, instansi pemerintah menjadi sasaran karena menyimpan data strategis, data kependudukan, perpajakan, kesehatan, serta informasi yang memiliki nilai intelijen.
Serangan terhadap pemerintah juga berpotensi mengganggu pelayanan publik dan kepercayaan masyarakat. Salah satu kelemahan utama instansi pemerintah adalah belum meratanya kematangan keamanan siber. Keterbatasan anggaran dan SDM, penggunaan sistem lama, lemahnya pengelolaan hak akses, serta fragmentasi pengelolaan teknologi informasi masih menjadi persoalan. Akibatnya, celah pada satu sistem dapat dimanfaatkan untuk memasuki jaringan yang lebih luas.
Oleh karena itu, Pratama mengingatkan agar pemerintah memperkuat pemantauan ancaman secara terintegrasi melalui BSSN, SOC, dan CSIRT, disertai pertukaran informasi ancaman secara cepat. Audit keamanan, penanganan kerentanan, autentikasi multifaktor, segmentasi jaringan, dan pencadangan data yang terisolasi harus menjadi standar minimum.
Perbankan juga perlu memperketat pengamanan mobile banking, API, layanan cloud, serta rantai pasok teknologi, termasuk memperkuat deteksi transaksi mencurigakan secara real-time. Masyarakat juga harus meningkatkan kewaspadaan terhadap phishing, aplikasi palsu, pencurian OTP, dan rekayasa sosial yang semakin canggih dengan bantuan kecerdasan buatan. Penggunaan autentikasi multifaktor dan kata sandi yang berbeda untuk setiap layanan perlu dibiasakan.