JAKARTA, KOMPAS - Sektor keuangan, terutama perbankan, menjadi sasaran favorit serangan siber global. Keamanan dana dan data nasabah menjadi rawan bobol. Perkuatan pengamanan
Ketua Umum Perhimpunan Bank Nasional (Perbanas), Hery Gunardi, mengatakan, peningkatan aktivitas ancaman dan percobaan serangan siber yang menyasar sektor keuangan dan perbankan perlu direspons dengan penguatan kewaspadaan serta ketahanan sistem digital.
Hal ini penting seiring dengan semakin luasnya penggunaan teknologi dalam layanan keuangan. Meski demikian, ia mengingatkan agar informasi mengenai aktivitas ancaman siber dicermati secara proporsional.
“Jumlah aktivitas atau percobaan serangan yang terdeteksi tidak serta-merta menunjukkan adanya keberhasilan pembobolan sistem, kebocoran data, ataupun terganggunya layanan perbankan,” kata Hery kepada Kompas, Minggu (8/11/2026) malam.
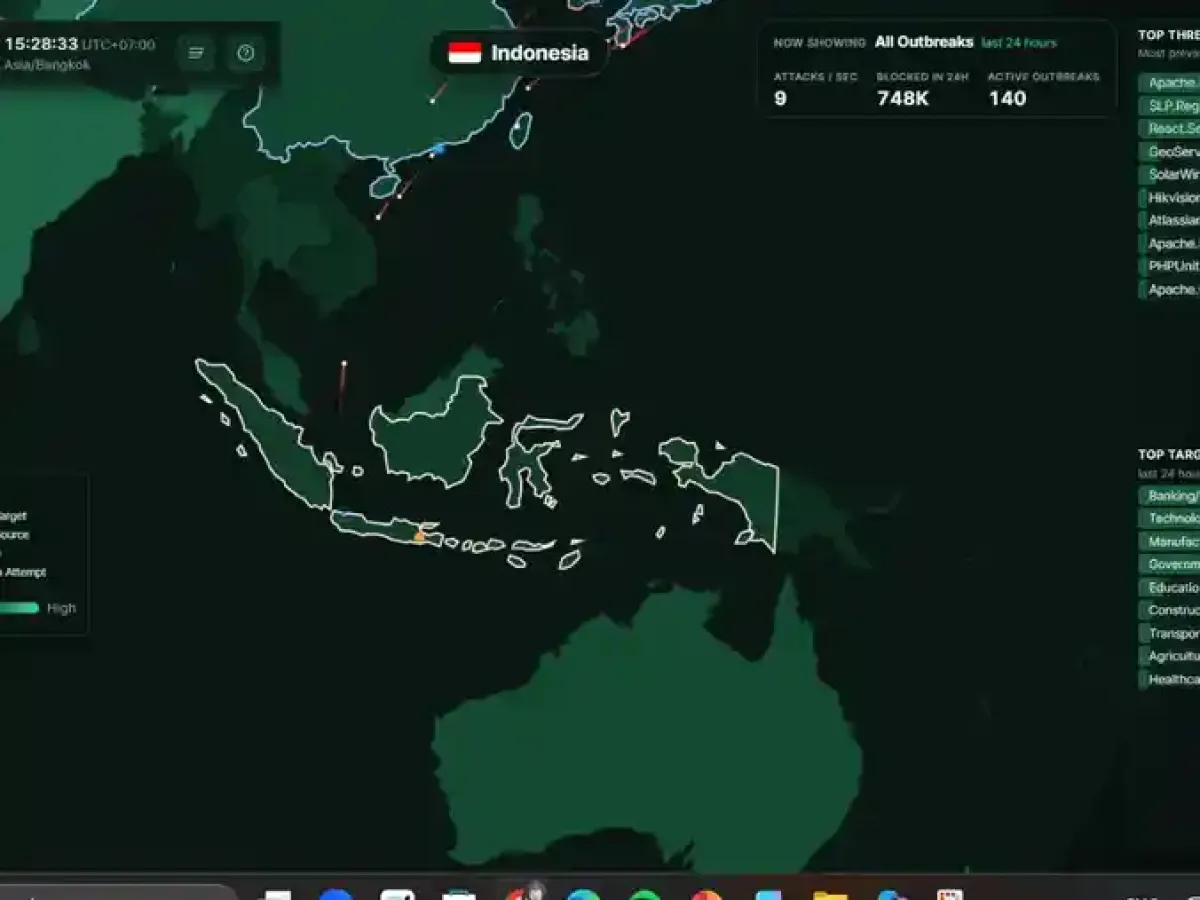
Berdasarkan pemantauan Kompas terhadap FortiGuard Labs Threat Map pada Minggu (8/11/2026) sekitar pukul 16.00 WIB, tercatat sekitar 255.000 aktivitas ancaman siber yang menyasar sektor perbankan, keuangan, dan asuransi di Indonesia dalam 24 jam terakhir. Sedangkan, dalam periode 30 hari terakhir, aktivitas ancaman yang terpantau menyasar sektor perbankan mencapai sekitar 30 juta serangan.
Hery menjelaskan, industri perbankan nasional senantiasa menempatkan keamanan sistem serta perlindungan data dan dana nasabah sebagai prioritas utama. Setiap bank memiliki sistem pengamanan, pemantauan, dan mekanisme mitigasi risiko teknologi informasi serta keamanan siber yang terus diperkuat untuk mengantisipasi berbagai potensi ancaman.
Dalam menghadapi perkembangan ancaman tersebut, mereka juga menjalin komunikasi dan koordinasi dengan sejumlah pemangku kepentingan, termasuk Otoritas Jasa Keuangan (OJK), Bank Indonesia (BI), dan Lembaga Penjamin Simpanan (LPS).
Koordinasi dilakukan sesuai dengan tugas dan kewenangan masing-masing lembaga. Hal ini penting untuk mendukung pertukaran informasi, penguatan kewaspadaan, serta menjaga kepercayaan dan stabilitas sistem keuangan nasional.
Guna memitigasi risiko, masyarakat diminta untuk tidak membagikan informasi rahasia perbankan, seperti PIN, kata sandi, kode OTP, dan CVV, kepada siapa pun, termasuk pihak yang mengaku sebagai petugas bank. Nasabah juga diminta mewaspadai tautan, pesan, aplikasi, maupun lampiran dari sumber yang tidak dikenal.
Transaksi perbankan sebaiknya dilakukan melalui kanal resmi bank. Apabila menemukan transaksi yang tidak dikenal atau komunikasi mencurigakan, nasabah diimbau segera melapor melalui layanan resmi bank.
Hery menegaskan bahwa penguatan ketahanan siber membutuhkan kewaspadaan dan kolaborasi antara industri perbankan, regulator, dan masyarakat. Keamanan layanan digital perlu terus diperkuat seiring inovasi teknologi agar transformasi digital perbankan tetap mengedepankan prinsip kehati-hatian dan perlindungan nasabah.
Kepala Ekonom Bank Permata, Josua Pardede, menilai, informasi mengenai sekitar 214.000 aktivitas ancaman siber yang menyasar sektor perbankan, keuangan, dan asuransi di Indonesia pada Sabtu (7/11/2026) perlu disikapi secara serius.
Aktivitas yang terdeteksi dapat mencakup pemindaian celah keamanan, percobaan akses ilegal, hingga aktivitas berbahaya yang berhasil diblokir. Selain itu, data tersebut mencakup sektor keuangan secara luas, bukan hanya perbankan.
Tanpa informasi mengenai tren historis, tingkat keberhasilan serangan, jumlah lembaga yang terdampak, dan kerugian aktual, belum dapat disimpulkan bahwa telah terjadi pembobolan besar-besaran atau gangguan terhadap stabilitas perbankan nasional.
Masifnya frekuensi serangan siber, Josua melanjutkan, menjadi pengingat bahwa sektor keuangan merupakan sasaran penting dari ancaman siber. Industri ini mengelola dana masyarakat, informasi sensitif, dan transaksi ekonomi dalam jumlah besar.
Dari perspektif stabilitas perbankan, risiko terbesar bukan semata-mata banyaknya percobaan serangan, melainkan kemampuan serangan tersebut untuk mengganggu layanan dan merusak kepercayaan masyarakat. Selama ancaman berhasil dideteksi dan diblokir, dampak langsung terhadap kondisi keuangan bank relatif terbatas.
Namun, menurut Josua, apabila serangan berhasil melumpuhkan sistem transaksi, membocorkan data nasabah, atau menimbulkan kerugian finansial, dampaknya dapat meluas. Gangguan transfer, pembayaran digital, dan akses rekening dapat menghambat aktivitas perdagangan serta mengganggu arus kas pelaku usaha.
Jika terjadi secara bersamaan pada sejumlah bank atau infrastruktur pembayaran yang saling terhubung, masih menurut Josua, akan timbul beberapa risiko. Risiko itu selanjutnya dapat berkembang menjadi ancaman terhadap stabilitas sistem keuangan.
Ia mengingatkan, kepercayaan merupakan fondasi utama industri perbankan. Ketidakpastian mengenai keamanan dana dan data nasabah dapat menimbulkan kekhawatiran yang dampaknya lebih besar daripada insiden teknis itu sendiri.
Risiko juga meningkat seiring ketergantungan perbankan terhadap ekosistem teknologi yang saling terhubung. Sistem bank tidak hanya bergantung pada keamanan internal, tetapi juga pada penyedia layanan teknologi, pusat data, jaringan komunikasi, dan mitra dalam sistem pembayaran.
Guna mengantisipasi risiko tersebut, prioritas perbankan adalah memperkuat kemampuan mendeteksi, menahan, dan memulihkan diri dari serangan siber. Upaya tersebut tidak cukup hanya dilakukan dengan meningkatkan anggaran keamanan teknologi.
Dalam jangka pendek, bank perlu memverifikasi aktivitas ancaman pada sistem masing-masing dan memperketat pemantauan selama 24 jam. Bank juga perlu menutup celah keamanan berisiko tinggi, memperkuat autentikasi berlapis, serta memastikan sistem pencadangan data dan pemulihan layanan dapat berfungsi ketika terjadi gangguan.
Pengawasan terhadap penyedia layanan teknologi pihak ketiga juga perlu diperketat. Sementara itu, OJK, Bank Indonesia, dan BSSN perlu memperkuat pertukaran informasi ancaman, pelaporan insiden, serta pengujian ketahanan siber secara berkala.
Penguatan tersebut terutama diperlukan pada infrastruktur pembayaran yang berpotensi menimbulkan dampak lintas lembaga. Komunikasi kepada masyarakat juga perlu dilakukan secara cepat, transparan, dan berbasis fakta agar kewaspadaan tidak berubah menjadi kepanikan.
Sementara itu, Kompas telah menghubungi Kepala Departemen Komunikasi Bank Indonesia, Ramdan Denny Prakoso untuk meminta tanggapan terkait peningkatan ancaman siber terhadap sektor keuangan. Namun, hingga pukul 21.00 WIB, belum ada jawaban yang diterima.
Kepala Eksekutif Pengawas Perbankan OJK, Dian Ediana Rae, mengatakan pihaknya telah meningkatkan koordinasi dengan seluruh bank untuk mengantisipasi peningkatan ancaman tersebut. Sejak Jumat pekan sebelumnya, pengawas teknologi informasi (TI) perbankan OJK telah berkoordinasi dengan personel TI masing-masing bank.
“Kami menaruh perhatian lebih mengenai masalah ini. Sejak Jumat minggu lalu, Pengawas IT Perbankan OJK sudah melakukan koordinasi dengan personel IT seluruh bank untuk meningkatkan kewaspadaan,” ujar Dian kepada Kompas, Minggu (8/11/2026).
Pengawasan OJK juga mencakup risiko keamanan yang berasal dari penyedia jasa pihak ketiga (third-party risk). Risiko ini menjadi perhatian karena penggunaan layanan eksternal, termasuk penyedia teknologi informasi, dapat menimbulkan celah keamanan bagi sistem perbankan.
Dian menjelaskan, risiko pihak ketiga telah lama menjadi perhatian Basel Committee on Banking Supervision (BCBS), komite internasional yang menetapkan standar dan pedoman pengawasan perbankan. Sebagai anggota komite tersebut, OJK telah mengatur pengelolaan risiko pihak ketiga melalui regulasi dan pengawasan perbankan.
Dalam pengawasan sistem pembayaran, mereka turut berkoordinasi dengan Bank Indonesia (BI), yang memiliki kewenangan dalam pengaturan dan pengawasan sistem pembayaran.
Ekonom dan pakar kebijakan publik Universitas Pembangunan Nasional Veteran Jakarta, Achmad Nur Hidayat, menilai keamanan perbankan digital berkaitan langsung dengan perlindungan kekayaan masyarakat dan stabilitas ekonomi.
“Ketergantungan masyarakat terhadap layanan keuangan digital membuat gangguan sistem perbankan berpotensi menimbulkan dampak ekonomi yang lebih luas. Transaksi yang tertunda dapat menghambat pembayaran pedagang kepada pemasok, mengganggu kegiatan usaha, hingga menyulitkan pekerja mengakses gaji,” kata Achmad.
Bank Indonesia mencatat volume pembayaran digital pada triwulan III 2026 mencapai 18,09 miliar transaksi, tumbuh 39,24 persen secara tahunan. Pengguna QRIS mencapai 70,6 juta dengan 49,4 juta merchant, sedangkan nilai transaksi BI-FAST mencapai Rp4.049 triliun.
Besarnya aktivitas tersebut menunjukkan semakin pentingnya keandalan infrastruktur pembayaran digital bagi perekonomian.
Persoalan lain muncul ketika nasabah kehilangan dana akibat transaksi yang tidak mereka kenali. Penggunaan PIN atau kode OTP yang benar tidak selalu membuktikan bahwa pemilik rekening secara sadar menyetujui transaksi tersebut.
Menurut Achmad, kejahatan siber dapat melibatkan pencurian identitas, pengambilalihan perangkat, rekayasa sosial, hingga kelemahan sistem pemantauan transaksi.
Dalam situasi tersebut, bank memiliki akses lebih besar terhadap rekaman transaksi, lokasi akses, identitas perangkat, dan sistem pendeteksi aktivitas mencurigakan dibandingkan dengan nasabah.
Ketimpangan akses terhadap bukti itu, tidak boleh membuat nasabah otomatis menanggung kerugian. Bank tidak semestinya hanya mengandalkan keberhasilan autentikasi untuk menolak pengaduan transaksi tidak sah tanpa pemeriksaan lebih lanjut.
Achmad juga mendorong OJK untuk mempertimbangkan mekanisme pengembalian dana sementara bagi korban transaksi tidak sah yang memenuhi kriteria tertentu. Mekanisme tersebut perlu disertai pemeriksaan awal dan langkah pencegahan agar tidak disalahgunakan.
Dari sisi pencegahan, ia menilai OJK dan Bank Indonesia perlu memperkuat pengujian ketahanan siber. Langkah tersebut dapat dilakukan melalui simulasi gangguan lintas bank, audit independen terhadap sistem kritis, serta pengujian kemampuan pemulihan layanan.
Bank juga perlu memiliki prosedur cepat untuk membekukan transaksi mencurigakan dan menelusuri aliran dana. Selain itu, koordinasi dengan lembaga penerima transfer perlu diperkuat agar penanganan transaksi bermasalah dapat dilakukan lebih cepat.
Nasabah pun perlu memperoleh kepastian mengenai batas waktu penanganan pengaduan dan penjelasan hasil investigasi. Mereka juga perlu memiliki akses terhadap mekanisme penyelesaian sengketa yang independen.
Menurut Achmad, keberhasilan digitalisasi perbankan tidak cukup diukur dari pertumbuhan jumlah transaksi dan pengguna layanan. Perlindungan dana nasabah, kemampuan memulihkan layanan, serta kepastian penyelesaian ketika terjadi kerugian juga harus menjadi ukuran ketahanan industri perbankan.